01
Google SecOps (Plataforma)
Ecosistema de análisis y automatización que puede combinar SIEM, SOAR e inteligencia de amenazas, según las capacidades contratadas.
Agentic AI
UDM Unificado
Google Threat Intel
Retención según contrato
Plataforma insignia
MSSP · Managed Security Services Provider
Nuestra práctica de MSSP aprovecha de forma nativa el stack de Google Cloud Security —Google SecOps (SIEM/SOAR) e inteligencia de Mandiant— junto con la certeza de XDRNET, agentes de IA supervisados y analistas expertos 24×7.
Ecosistema
 XDRNET
Cómo leer esta página
01
AXON en una frase
AXON SOC AI combina operación humana 24×7, inteligencia de amenazas, tecnologías de detección y automatización supervisada. La misión es identificar lo importante, aportar contexto y coordinar una respuesta que respete la criticidad de cada entorno.
Google Security Operations forma parte del ecosistema tecnológico principal; XDRNET refuerza la detección proactiva mediante deception cuando se despliega. La arquitectura final depende del alcance, las fuentes y los acuerdos contratados.
24×7
Monitorización y escalado conforme al servicio
IT / OT
Telemetría y contexto adaptados al entorno
IA
Asistencia al triaje y a la investigación
CTEM
Conexión entre incidentes y exposición
02
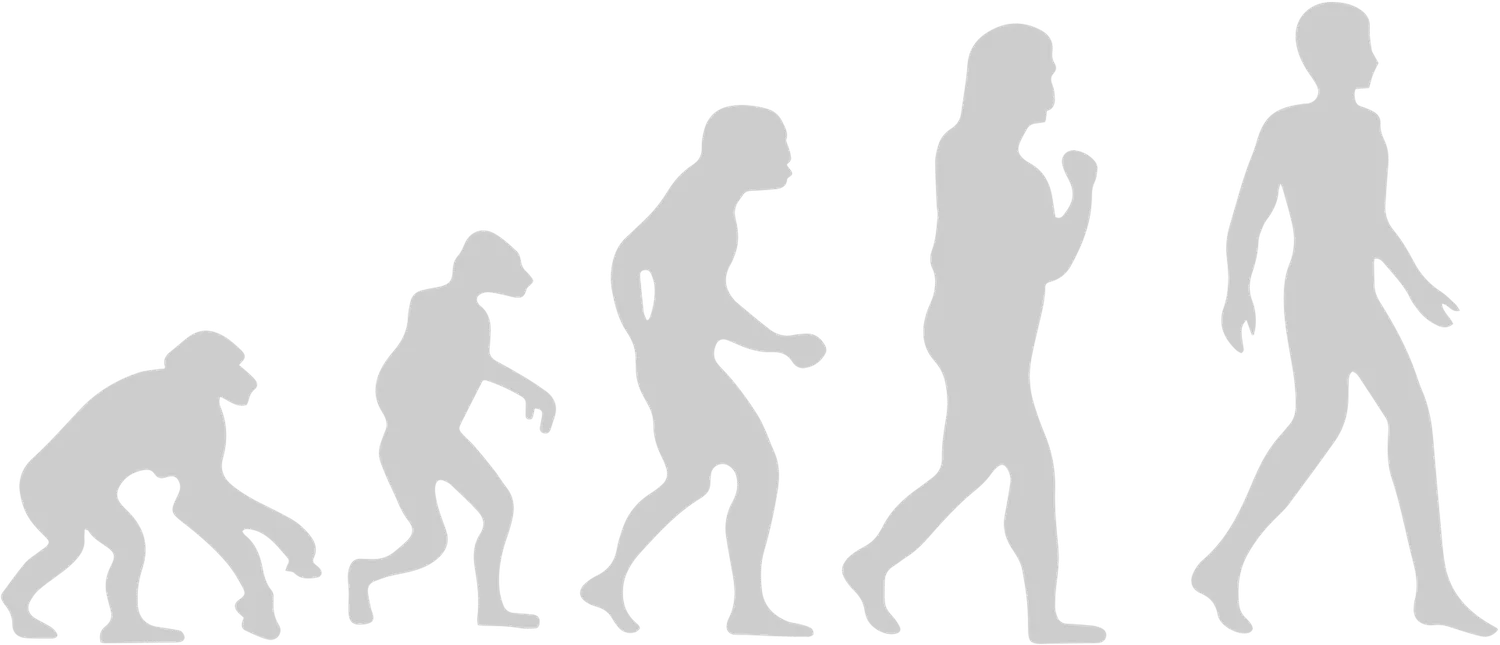
La evolución del SOC
Cada etapa añadió capacidad. AXON SOC AI integra la inteligencia, la deception y los agentes con el criterio experto que nunca debe faltar.
03
Tres pilares
La plataforma aporta escala y automatización; el SOC de CIBERIA aporta criterio IT/OT; XDRNET aporta señales de alta confianza.
01
Ecosistema de análisis y automatización que puede combinar SIEM, SOAR e inteligencia de amenazas, según las capacidades contratadas.
Agentic AI
UDM Unificado
Google Threat Intel
Retención según contrato
02
Analistas con doble perfil IT/OT 24×7. La IA correlaciona, pero el humano decide. Entendemos los procesos productivos y coordinamos la respuesta considerando las restricciones de producción.
Perfil cruzado IT/OT
Validación Humana
Respuesta coordinada con operación
Evidencia NIS2/DORA
03
Deception Technology con gemelos digitales. La interacción con señuelos puede proporcionar señales de alta fidelidad y ayudar a identificar movimientos sospechosos; el alcance depende del despliegue.
Cobertura IT, OT e IoT
Señales de alta confianza
Arquitectura sin agentes
Gemelos Digitales
04
Visualización del sistema
Desde la telemetría hasta la decisión: cada capa añade contexto y control. Selecciona una capa para ver su papel, la tecnología implicada y cómo se presta.
De la telemetría (abajo) a la decisión y la mejora (arriba)
Agentes especializados que apoyan clasificación, enriquecimiento, investigación y propuesta de respuesta, con permisos y aprobaciones definidos.
Agentes especializados para apoyar clasificación, enriquecimiento, investigación y propuesta de respuesta, con permisos y aprobaciones definidos.
05
Flujo operativo de certeza AXON
Cinco pasos que convierten una interacción o una señal en una decisión documentada, respetando la operación de cada entorno.
XDRNET detecta interacción directa con un señuelo (IT u OT). La interacción aporta una señal para investigar y contextualizar.
Las señales se integran en el motor de detección configurado, donde pueden correlacionarse con la telemetría disponible de IT, OT, cloud e identidad.
El analista del SOC revisa el contexto cruzado. Entendemos el impacto operativo; ninguna acción se toma a ciegas en producción.
Los playbooks autorizados apoyan la respuesta. En entornos críticos, cualquier acción se valida según su impacto potencial sobre la operación.
Generación automática de informes estructurados, evidencias e información útil para los procesos de cumplimiento aplicables.
06
Simulación interactiva
Recorre las seis fases de un incidente ficticio: cómo cambia la imagen cuando la operación correlaciona, contextualiza, se apoya en agentes y valida antes de actuar.
Una interacción con un señuelo o una señal EDR, de identidad o de red identifica una posible amenaza. El origen y la cobertura dependen de las fuentes efectivamente integradas.
07
Agentic AI
Supervisado · según fase de despliegue
Los agentes de IA aceleran el trabajo repetitivo —clasificar, enriquecer, ordenar la cronología, documentar— y proponen. Los analistas de CIBERIA validan y deciden. No presentamos como autónomas capacidades que operan bajo supervisión.
Permisos mínimos
Cada agente accede solo a lo necesario para su tarea.
Aprobación humana
Las acciones sensibles requieren validación según runbook.
Trazabilidad
Registro de propuestas, decisiones y acciones ejecutadas.
Autonomía acordada
El grado de automatización depende de la fase de despliegue y del contrato.
08
XDRNET · Deception
Según despliegue
Señuelos y gemelos digitales indistinguibles de activos reales. Nadie legítimo debería interactuar con ellos: cuando ocurre, la señal tiene alta fidelidad y llega con contexto.
Deception Technology con gemelos digitales. La interacción con señuelos puede proporcionar señales de alta fidelidad y ayudar a identificar movimientos sospechosos; el alcance depende del despliegue. XDRNET actúa como sensor pasivo de tecnología deception que crea honeypots y gemelos digitales sin requerir instalación de agentes.
Cobertura IT, OT e IoT
Señales de alta confianza
Arquitectura sin agentes
Gemelos Digitales
09
IT y OT desde el origen
AXON SOC AI no es una extensión. Es una arquitectura unificada que entiende que en OT una parada no planificada puede tener impacto físico. Combinamos telemetría de red, identidad y cloud con señales de deception y gemelos digitales.
Ejemplos ilustrativos
Aislando…
Revocando…
Desviando…
Revisando…
MTTD / MTTR
Indicadores de detección y respuesta
Por cliente
Automatización supervisada
Ransomware en Entornos OT
El desafío
Detección tardía en redes industriales aisladas donde los agentes no pueden instalarse.
La solución AXON
Los señuelos industriales pueden aportar señales de movimiento lateral; el SOC correlaciona el evento y aplica las acciones acordadas con operaciones.
Insider Threat / Robo de Credenciales
El desafío
Comportamiento anómalo de usuarios legítimos que acceden a datos sensibles.
La solución AXON
Correlación de eventos de identidad y comportamiento para investigar accesos anómalos, con apoyo de automatización si está disponible y autorizada.
Cloud Misconfiguration
El desafío
Exposición accidental de recursos en GCP/AWS/Azure que permite exfiltración de datos.
La solución AXON
Monitorización continua de logs de auditoría cloud correlacionados con inteligencia de Mandiant sobre IPs maliciosas conocidas.
10
Operación 24×7
Un ciclo continuo de monitorización, triaje, investigación, escalado, respuesta y mejora, con procedimientos y circuitos de decisión acordados con cada cliente.
Plan de incorporación y matriz de fuentes
Runbooks y catálogo inicial de detecciones
Reporte periódico de incidentes y tendencias
Indicadores acordados de detección, investigación y respuesta
Seguimiento de SLA y comité de servicio
Los modelos de servicio se dimensionan por criticidad, fuentes, integraciones, cobertura y responsabilidades. La denominación comercial y la disponibilidad se confirman en la propuesta.
Punto de entrada para monitorización continua de fuentes prioritarias y escalado según procedimientos definidos.
Organizaciones que necesitan cobertura continua sobre sus fuentes críticas.
Solicitar alcanceRespuesta gestionada centrada en telemetría endpoint y capacidades disponibles de la plataforma de protección.
Equipos con EDR/XDR desplegado que necesitan operación y respuesta.
Solicitar alcanceServicio de mayor profundidad: correlación multifuente, automatización supervisada y capacidades proactivas según alcance.
Organizaciones que buscan una operación SOC completa y proactiva.
Solicitar alcanceCobertura especializada de activos y redes industriales con atención a continuidad operativa y restricciones de planta.
Plantas, energía e infraestructuras con redes industriales.
Solicitar alcance12
Indicadores de eficacia
Tiempo entre la primera señal observable y la identificación según el alcance de monitorización.
Tiempo de investigación, escalado y ejecución de acciones autorizadas, con definiciones pactadas.
Evolución de activos cubiertos, detecciones útiles, rutas de riesgo y acciones de remediación.
Panel demostrativo con datos sintéticos generados para ilustrar la experiencia de reporting. No representa resultados de clientes, rendimientos garantizados ni acuerdos de nivel de servicio. Los indicadores reales se definen con la línea base de cada cliente y en el contrato.
Las cifras de mejora y los acuerdos de nivel de servicio deben sustentarse en una línea base del cliente y en el contrato correspondiente.
Siguiente paso
Elige cómo quieres empezar. Te responderá un especialista, no un formulario automático.